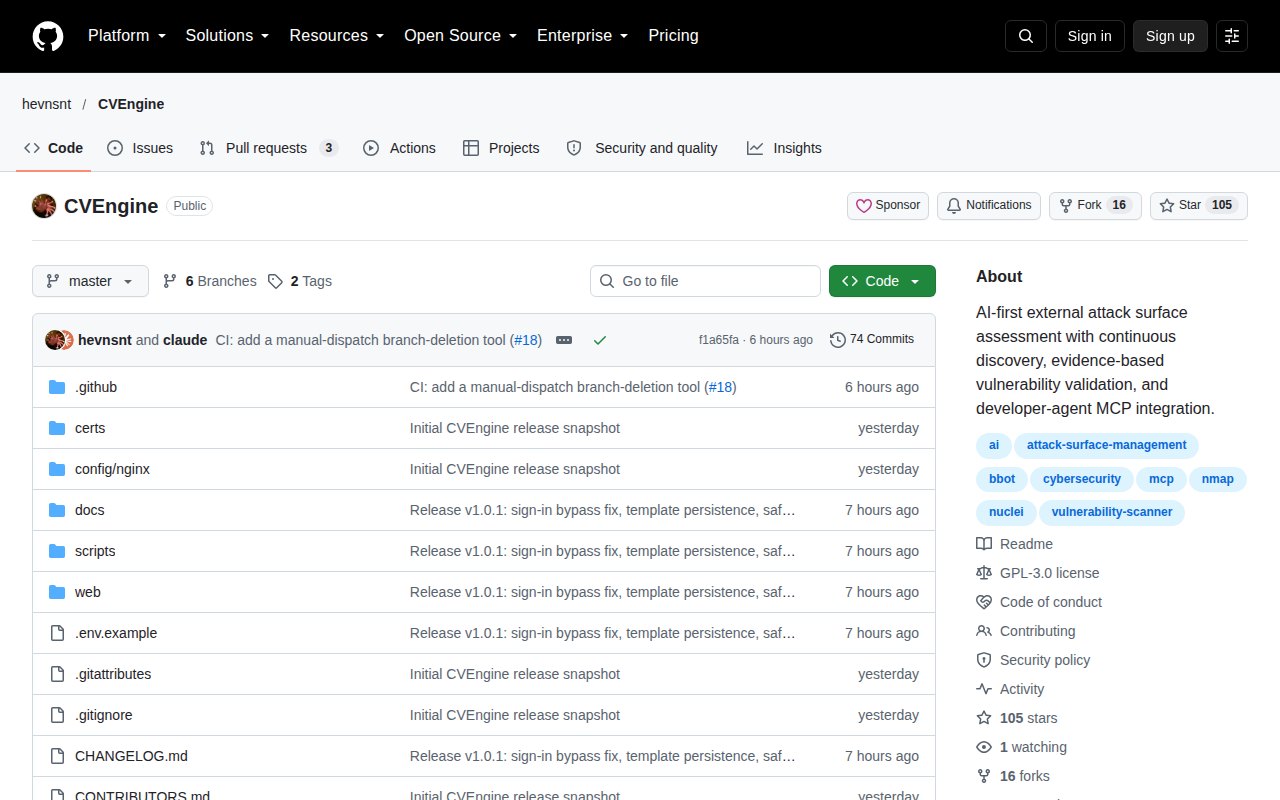
CVEngine 是什么?
CVEngine 是一款专为外部攻击面评估设计的工具。它利用 AI 优先的方法论执行资产的持续发现。该系统专注于基于证据的漏洞验证,并支持开发者代理的 MCP 集成。
核心功能
- 持续发现:该工具执行持续的外部攻击面评估以识别资产。
- 基于证据的验证:漏洞使用基于证据的方法进行验证,而非基于启发式假设。
- 开发者代理 MCP:包含对模型上下文协议(MCP)集成的支持,适用于开发者代理。
定价
公开/开源项目材料,如官方网站或代码仓库所列;在依赖此页面之前,请在那里确认许可证及任何付费打包情况。
局限
- 仅限外部范围:该工具专门设计用于外部攻击面评估,而非内部网络渗透测试。
- AI 优先依赖:核心功能依赖于 AI 优先的评估流程,可能需要特定的模型配置或 API 访问。
适合谁?
需要自动化外部攻击面发现和漏洞验证的安全工程师和开发者。它适合通过 MCP 将 AI 驱动的安全检查集成到开发工作流程中的团队。
平替
- security-audit-skill — 编码代理安全审计技能
- Claude-Red — 用于 Claude 的进攻性安全技能
- OpenShell — 自主代理的隔离运行时
还没有评论,来写第一条。