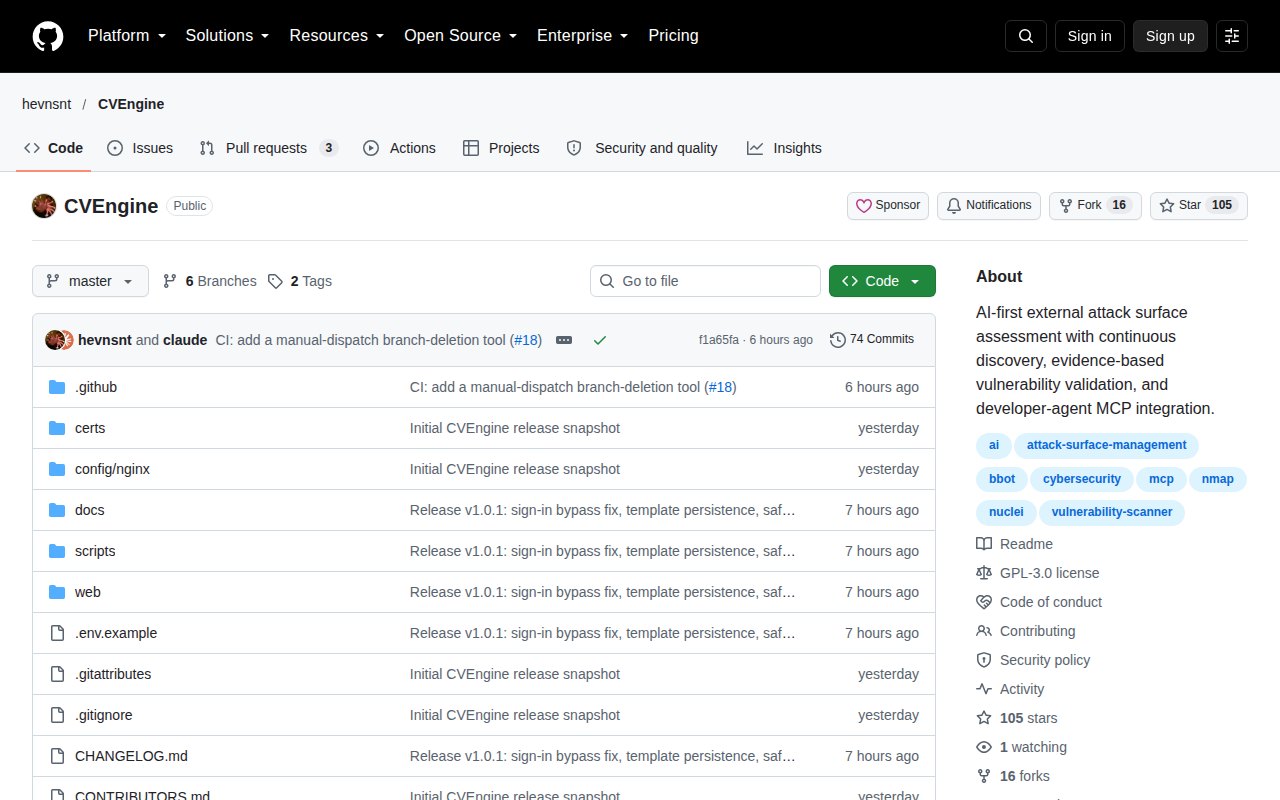
CVEngine이란?
CVEngine은 외부 공격 표면 평가를 위해 설계된 도구입니다. AI 우선 방법론을 사용하여 자산의 지속적 발견을 수행합니다. 이 시스템은 증거 기반 취약성 검증에 초점을 맞추고 있으며 개발자 에이전트용 MCP 통합을 지원합니다.
핵심 기능
- 지속적 발견: 도구는 자산을 식별하기 위해 외부 공격 표면의 지속적 평가를 수행합니다.
- 증거 기반 검증: 취약성은 휴리스틱 가정 대신 증거 기반 방법으로 검증됩니다.
- 개발자 에이전트 MCP: 개발자 에이전트를 위한 모델 컨텍스트 프로토콜(MCP) 통합을 지원합니다.
요금
공식 웹사이트 또는 저장소에 나열된 공개/오픈 프로젝트 자료. 이 페이지를 신뢰하기 전에 라이선스 및 유료 패키징을 확인하십시오.
제한 사항
- 외부 범위 전용: 도구는 내부 네트워크 침투 테스트가 아니라 외부 공격 표면 평가를 위해 특별히 설계되었습니다.
- AI 우선 의존성: 핵심 기능은 AI 우선 평가 프로세스에 의존하며, 특정 모델 구성 또는 API 접근이 필요할 수 있습니다.
어떤 사람에게?
외부 공격 표면 발견 및 취약성 검증을 자동화해야 하는 보안 엔지니어 및 개발자. MCP를 통해 AI 기반 보안 검사를 개발 워크플로에 통합하는 팀에게 적합합니다.
대안
- security-audit-skill — 코딩 에이전트 보안 감사 스킬
- Claude-Red — Claude를 위한 공격적 보안 스킬
- OpenShell — 자율 에이전트를 위한 격리 런타임
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.