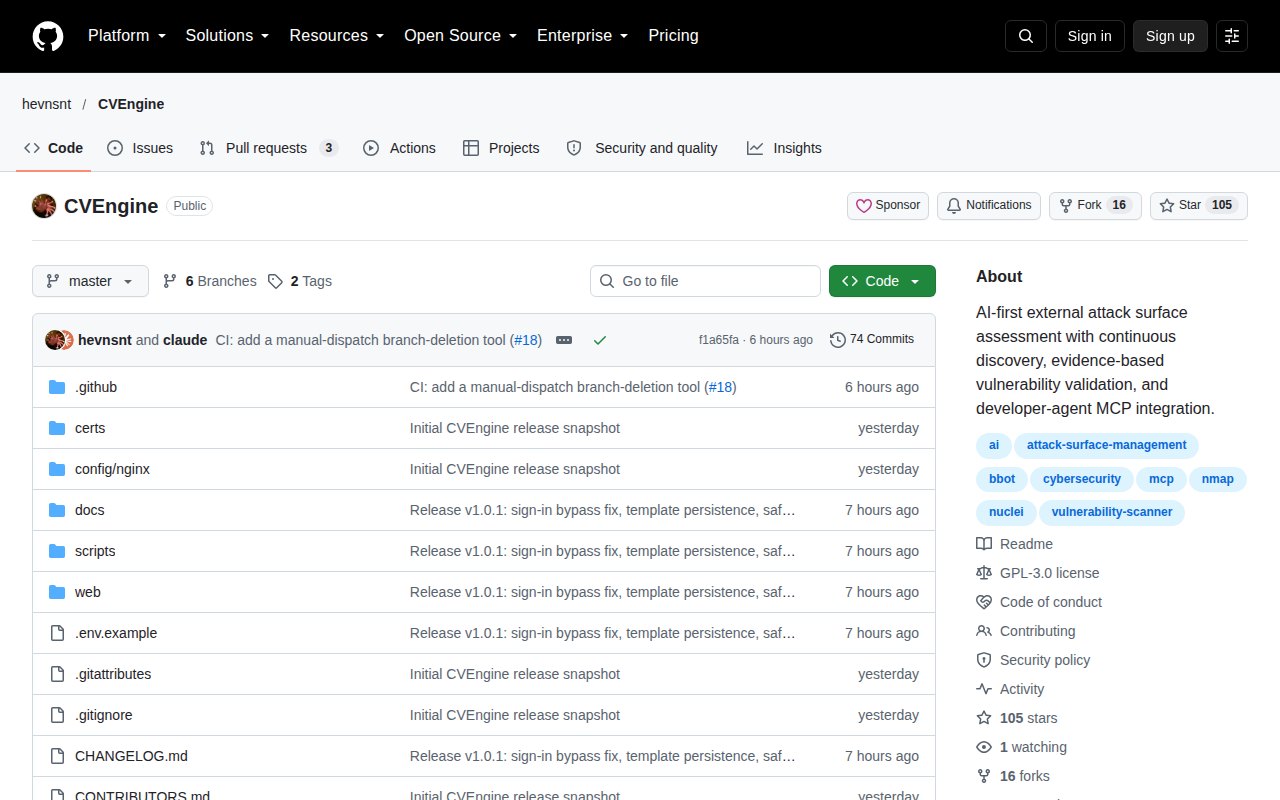
CVEngine とは?
CVEngine は、外部攻撃面評価のために設計されたツールです。AI ファーストの手法を用いて資産の継続的な発見を行います。このシステムは、証拠に基づく脆弱性検証に焦点を当てており、開発者エージェント向けの MCP 統合をサポートしています。
主要機能
- 継続的な発見: ツールは、資産を特定するために外部攻撃面の継続的な評価を実行します。
- 証拠に基づく検証: 脆弱性は、ヒューリスティックな仮定ではなく、証拠に基づく方法で検証されます。
- 開発者エージェント MCP: 開発者エージェント向けのモデルコンテキストプロトコル (MCP) 統合をサポートしています。
料金
公式ウェブサイトまたはリポジトリに記載されている公開/オープンプロジェクト資料。このページに依存する前に、そこでライセンスと有料パッケージングを確認してください。
限界
- 外部スコープのみ: ツールは、内部ネットワークのペネトレーションテストではなく、外部攻撃面評価のために专门に設計されています。
- AI ファースト依存: コア機能は AI ファーストの評価プロセスに依存しており、特定のモデル設定や API アクセスが必要になる場合があります。
向いている人
外部攻撃面の発見と脆弱性検証を自動化する必要があるセキュリティエンジニアおよび開発者。MCP を通じて AI 駆動のセキュリティチェックを開発ワークフローに統合するチームに適しています。
代替ツール
- security-audit-skill — コーディングエージェントのセキュリティ監査スキル
- Claude-Red — Claude 向けの攻撃的セキュリティスキル
- OpenShell — 自律エージェントのための隔離ランタイム
まだコメントはありません。最初の投稿をしましょう。